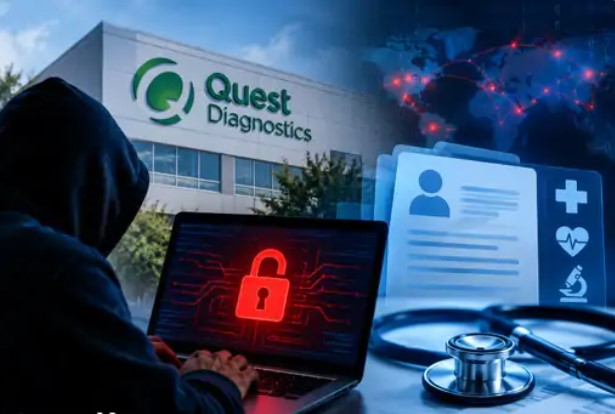
सीएनएन सेंट्रल न्यूज़ एंड नेटवर्क–आईटीडीसी इंडिया ईप्रेस /आईटीडीसी न्यूज़ भोपाल : नई दिल्ली/वॉशिंगटन। अमेरिका की प्रमुख मेडिकल लैब कंपनियों में शामिल क्वेस्ट डायग्नोस्टिक्स ने अपने एक डिजिटल सिस्टम में साइबर सुरक्षा उल्लंघन की जानकारी दी है। कंपनी के मुताबिक, उसके Quanum Lab Services Manager प्लेटफॉर्म तक अनधिकृत पहुंच बनाई गई, जिससे कुछ मरीजों के रिकॉर्ड प्रभावित हुए हैं। यह सिस्टम स्वास्थ्य सेवा प्रदाताओं को लैब टेस्ट के ऑर्डर देने और उनकी रिपोर्ट प्राप्त करने में मदद करता है। 22 अक्टूबर 2026 को सामने आए इस मामले की जांच की जा रही है। कंपनी ने संघीय कानून प्रवर्तन एजेंसियों और बाहरी साइबर सुरक्षा विशेषज्ञों को जांच में शामिल किया है। फिलहाल यह स्पष्ट नहीं है कि कितने मरीजों का डेटा प्रभावित हुआ और उसमें कौन-कौन सी जानकारियां शामिल थीं।
मरीजों की निजी जानकारी की सुरक्षा पर सवाल मेडिकल लैब में मरीजों के नाम, संपर्क विवरण, जांच से जुड़ी जानकारी और स्वास्थ्य रिकॉर्ड जैसे संवेदनशील डेटा का इस्तेमाल होता है। यदि इस तरह की जानकारी अनधिकृत व्यक्तियों के हाथ लगती है, तो उसका दुरुपयोग पहचान की चोरी, धोखाधड़ी या फर्जी चिकित्सा दावों के लिए किया जा सकता है। हालांकि, क्वेस्ट डायग्नोस्टिक्स के इस मामले में इन सभी श्रेणियों का डेटा लीक होने की अभी पुष्टि नहीं हुई है।कंपनी इस बात का आकलन कर रही है कि किन रिकॉर्ड तक पहुंच बनाई गई और घटना का वास्तविक दायरा कितना है। शुरुआती जानकारी के अनुसार, प्रभावित सिस्टम को लेकर एहतियाती कदम उठाए गए हैं। कंपनी की मुख्य सेवाओं पर व्यापक असर पड़ने की पुष्टि नहीं हुई है।
हेल्थकेयर सेक्टर पर बढ़ रहे साइबर हमले स्वास्थ्य सेवा क्षेत्र साइबर अपराधियों के निशाने पर बना हुआ है। साइबर सुरक्षा शोध संस्था Comparitech की जुलाई 2026 में प्रकाशित रिपोर्ट के अनुसार, वर्ष 2026 की पहली छमाही में दुनिया भर के हेल्थकेयर संगठनों पर 410 रैनसमवेयर हमले दर्ज किए गए, जबकि 2025 की दूसरी छमाही में यह संख्या 360 थी। इनमें से 225 घटनाएं अमेरिका से जुड़ी थीं। रिपोर्ट में अस्पतालों और क्लीनिकों के अलावा मेडिकल उपकरण निर्माताओं, स्वास्थ्य तकनीक कंपनियों और मेडिकल बिलिंग सेवाओं को निशाना बनाने वाली घटनाएं भी शामिल थीं।
Comparitech की अक्टूबर में जारी तीसरी तिमाही की रिपोर्ट में जुलाई से सितंबर 2026 के दौरान दुनिया भर में हेल्थकेयर क्षेत्र से संबंधित 306 रैनसमवेयर घटनाओं और दावों का उल्लेख किया गया। इनमें 185 मामले अमेरिका से जुड़े थे। रिपोर्ट के अनुसार, इनमें कई दावे अपुष्ट थे, इसलिए इन्हें सभी मामलों में पुष्ट साइबर हमले नहीं माना जा सकता। डेटा सुरक्षा के लिए मजबूत व्यवस्था जरूरी विशेषज्ञों के अनुसार, मेडिकल संस्थानों को मरीजों के रिकॉर्ड की सुरक्षा के लिए बहुस्तरीय प्रमाणीकरण, डेटा एन्क्रिप्शन, नियमित सुरक्षा ऑडिट और संदिग्ध गतिविधियों की लगातार निगरानी जैसे उपाय अपनाने चाहिए। कर्मचारियों को फिशिंग ईमेल और संदिग्ध लिंक पहचानने का प्रशिक्षण देना भी जरूरी है। क्वेस्ट डायग्नोस्टिक्स का ताजा मामला बताता है कि स्वास्थ्य सेवाओं के डिजिटल होने के साथ मरीजों की निजी जानकारी की सुरक्षा भी उतनी ही महत्वपूर्ण हो गई है। जांच पूरी होने के बाद ही यह स्पष्ट हो सकेगा कि इस घटना में कितने लोग प्रभावित हुए और डेटा के संभावित दुरुपयोग का कितना जोखिम है।
Hashtags: #WorldInternational #Bhopal #अमेरिकी #मेडिकल #लैब #साइबर #हमला #मरीजों #डेटा #अमेरिकीमेडिकललैबपर